
Утечка данных, вредоносные программы, фишинг, атаки на серверы и уязвимости в приложениях — всё это реальные риски для современной компании. Поэтому специалист по информационной безопасности нужен не только крупным банкам или государственным организациям. Защищать приходится практически любую инфраструктуру, где есть данные, компьютеры, сети и цифровые сервисы.
При этом информационная безопасность — не одна конкретная должность. Внутри профессии есть специалисты по защите инфраструктуры, анализу инцидентов, пентестам, DevSecOps, аудиту и другим направлениям.
Разберёмся, чем занимается специалист по информационной безопасности, какие знания ему необходимы, какие инструменты используются в работе и можно ли прийти в профессию с нуля.

Чем занимается специалист по информационной безопасности
Главная задача специалиста по информационной безопасности — снижать риски для информационных систем и данных. На практике это означает не только поиск уже произошедших атак, но и профилактику: настройку защиты, проверку систем, анализ потенциальных угроз и подготовку мер реагирования.

Рабочие задачи сильно зависят от специализации. Один специалист следит за событиями в системах защиты и расследует инциденты, другой ищет уязвимости в приложениях, третий внедряет безопасность в процесс разработки.
В числе задач, которые могут входить в работу специалиста:
- анализ угроз и уязвимостей;
- защита сетевой инфраструктуры и операционных систем;
- настройка и администрирование средств защиты информации;
- мониторинг событий безопасности;
- анализ инцидентов и подготовка мер реагирования;
- аудит защищённости приложений и сетевых сервисов;
- проведение тестов на проникновение;
- подготовка документации и отчётов;
- оценка соответствия требованиям и стандартам информационной безопасности;
- автоматизация отдельных процессов с помощью скриптов и программирования.
Поэтому образ специалиста по информационной безопасности как человека, который просто «ставит антивирус», давно не соответствует реальной работе. Современная ИБ включает технические, аналитические и организационные задачи.
Какие направления есть в информационной безопасности

Перед началом обучения полезно понять, куда именно можно развиваться. Универсального специалиста, который одинаково глубоко занимается всеми направлениями, на старте обычно не требуется.
Пентест и поиск уязвимостей
Пентест — это проверка системы на устойчивость к атакам. Специалист действует по согласованным правилам и пытается обнаружить слабые места раньше реального злоумышленника.
В работе могут использоваться Kali Linux, сетевые анализаторы, инструменты для исследования веб-приложений и другие специализированные решения.
Задача не заканчивается обнаружением уязвимости. Важная часть работы — понять её последствия, документировать результаты и предложить способы устранения проблемы.
- DevSecOps
DevSecOps объединяет разработку, эксплуатацию и информационную безопасность. В этом направлении безопасность стараются встроить в процесс создания и поставки программного продукта, а не проверять приложение только перед релизом.
Специалист может участвовать в настройке CI/CD-процессов, автоматизации проверок, анализе кода и контроле безопасности инфраструктуры.
Такой подход особенно полезен там, где программное обеспечение выпускается часто и вручную проверять каждый этап становится сложно. - Анализ инцидентов и форензика
Здесь специалист работает с уже возникшими или подозрительными событиями. Нужно определить, что произошло, какие системы затронуты, каким способом развивалась атака и какие действия следует предпринять.
Для этого приходится анализировать журналы событий, сетевой трафик, состояние систем и другие технические данные.
Форензика, или компьютерная криминалистика, помогает исследовать цифровые следы после инцидента. Это направление требует внимательности и способности работать с большим объёмом информации.
- Аудит и нормативные требования
Информационная безопасность связана не только с технологиями. Организациям приходится учитывать нормативные требования, стандарты, правила работы с информацией и процедуры подтверждения уровня защищённости.
Поэтому специалисту может потребоваться разбираться в документации, моделировании угроз, классификации информационных систем, лицензировании, аттестации и других процедурах.
Такое направление особенно важно для компаний, работающих с чувствительной информацией и регулируемыми информационными системами.
Какие знания нужны специалисту по информационной безопасности
Профессия требует довольно широкого технического фундамента. Не обязательно сразу знать всё на экспертном уровне, но базовое понимание ключевых областей сильно упрощает дальнейшую специализацию.
Прежде всего стоит разобраться в сетях. Специалисту необходимо понимать, как устроена передача данных, чем отличаются TCP и UDP, как работают IPv4 и IPv6, зачем используются DNS и VPN и какую роль играют сетевые устройства.
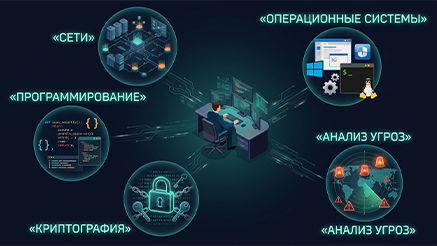
Следующий фундамент — операционные системы. В зависимости от задач приходится работать с Linux и Windows, понимать права доступа, процессы, службы, файловые системы и механизмы защиты.
Важны и основы программирования. В ИБ используются Python, Bash, PowerShell и другие инструменты автоматизации. При этом специалисту не обязательно становиться профессиональным разработчиком: часто программирование нужно прежде всего для автоматизации рутинных операций, анализа данных и работы с инфраструктурой.
Отдельный блок — криптография и моделирование угроз. Нужно понимать, какие данные требуется защищать, от каких угроз и какие механизмы могут снизить риск.
Наконец, специалисту полезно знать основные классы средств защиты: SIEM, IDS/IPS, WAF и другие системы. Важно не просто запомнить расшифровки терминов, а понимать, какую задачу решает каждый инструмент.
Какие программы и инструменты используют в работе
Набор инструментов зависит от конкретной должности. Однако некоторые технологии встречаются достаточно часто.
В учебной программе по специальности, например, рассматриваются:

- Kali Linux — дистрибутив, широко используемый для задач тестирования безопасности;
- Linux и Windows — основные операционные системы, с которыми работает специалист;
- Python — язык программирования для автоматизации и анализа;
- Bash и PowerShell — средства создания сценариев и автоматизации;
- Docker — технология контейнеризации, полезная для развёртывания и тестирования приложений;
- SIEM — системы для сбора и анализа событий безопасности;
- IDS/IPS — средства обнаружения и предотвращения сетевых атак;
- WAF — защитный слой для веб-приложений;
- Sysinternals и Nirsoft tools — наборы утилит для диагностики и анализа систем.
Перечень инструментов нельзя воспринимать как обязательный список для заучивания. Важнее понимать принципы работы и уметь быстро осваивать новые решения. Инструменты меняются, а задачи специалиста остаются похожими: обнаружить угрозу, оценить риск, защитить систему или разобраться в произошедшем.
Нужно ли уметь программировать
Программирование для информационной безопасности полезно, но глубина знаний зависит от выбранного направления. Например, специалисту по пентесту может понадобиться писать небольшие скрипты для автоматизации проверок. Аналитику безопасности пригодится Python для обработки данных и работы с журналами. В DevSecOps программирование и скриптинг помогают автоматизировать процессы сборки, тестирования и проверки безопасности.
Поэтому начинать стоит не с изучения нескольких языков одновременно. Практичнее освоить базовый Python, разобраться с командной строкой и постепенно применять полученные знания в ИБ-задачах. Главный ориентир — не количество выученных конструкций языка, а способность решить с его помощью конкретную рабочую задачу.
Можно ли освоить профессию с нуля
Да, начать можно без глубокого опыта в информационной безопасности. Однако это не означает, что профессия осваивается за несколько недель. Новичку предстоит последовательно разобраться в сетях, операционных системах, информационной безопасности, базовом программировании, инструментах защиты и практических сценариях.

Хороший путь выглядит примерно так:
- Освоить основы компьютерных сетей.
- Разобраться в Linux и Windows.
- Изучить базовые принципы информационной безопасности.
- Освоить Python и командную строку.
- Познакомиться с инструментами защиты и анализа.
- Выполнить практические задания на реальных сценариях.
- Выбрать специализацию.
- Собрать несколько законченных проектов в портфолио.
- Начать искать стажировку или первую позицию и параллельно продолжать развиваться.
При этом не стоит пытаться сразу изучить весь рынок ИБ. Специализация помогает быстрее перейти от общей теории к задачам, которые действительно интересны.
Как выглядит обучение на практике
Одной теории для этой профессии недостаточно. Человек может знать определения уязвимости, SIEM или сетевого протокола, но при этом растеряться, если нужно самостоятельно исследовать систему. Поэтому особенно ценны задания, где необходимо не просто ответить на вопрос, а получить технический результат.
Например, в программе «Специалист по информационной безопасности» от Нетологии предусмотрены практические проекты и задания по анализу трафика, поиску угроз, проверке приложений, настройке средств защиты и другим задачам. На странице программы указано до шести проектов для портфолио и более 70 практических заданий.
Среди проектов есть проверка сетевого приложения на уязвимости, разработка и настройка средств защиты, работа с процессами информационной безопасности и создание безопасного CI/CD-пайплайна. На специализации Penetration Testing также предусмотрена работа с уязвимым приложением в облачной среде, а в DevSecOps — построение защищённого процесса сборки и тестирования.
Такой формат полезен прежде всего тем, что позволяет превратить знания в конкретные результаты. Их впоследствии можно использовать как основу портфолио.
Что изучают на профессиональной переподготовке
Программа подготовки специалиста по информационной безопасности обычно должна охватывать несколько уровней знаний. В рассматриваемой программе есть базовый блок по информационной безопасности, где изучаются законодательство, отраслевые стандарты, моделирование угроз, аудит, классификация и категоризация информационных систем, криптография и требования ФСТЭК.

Отдельный модуль посвящён сетям и безопасности. В нём рассматриваются сетевые технологии, ключевые устройства, IPv4 и IPv6, TCP и UDP, VPN, Wi-Fi, BGP и DNS.
Кроме фундаментальных тем, программа позволяет выбрать специализацию. В актуальной версии курса это DevSecOps или Penetration Testing. Также в программу включены темы, связанные с машинным обучением и использованием ИИ в задачах информационной безопасности. Продолжительность программы на странице указана от 12 месяцев. Обучение относится к профессиональной переподготовке, а после успешной защиты итогового проекта предусмотрен соответствующий документ.
Зачем специалисту по ИБ изучать искусственный интеллект
ИИ постепенно становится ещё одним рабочим инструментом специалиста по безопасности. Его можно использовать для анализа данных, автоматизации отдельных операций, работы с кодом и документацией. Однако важно понимать разницу между использованием ИИ как помощника и передачей ему всей работы. Специалист должен самостоятельно оценивать результаты, проверять код и понимать последствия предлагаемых решений.
В программе Нетологии есть отдельные темы по применению ИИ в аналитике и оптимизации ИБ-процессов. Также рассматриваются машинное обучение для выявления подозрительной активности, работа с корпоративными LLM и использование ИИ при разработке и документировании.
Для начинающего специалиста это скорее дополнительный навык, чем замена фундаментальным знаниям. Без понимания сетей, систем и принципов безопасности нейросеть не сделает человека профессионалом.
Какие ошибки часто совершают новички
- Одна из распространённых ошибок — попытка начать с самых сложных инструментов. Человек устанавливает Kali Linux, открывает десятки утилит, но не понимает, что именно происходит в сети или операционной системе.
Гораздо эффективнее сначала построить фундамент. Если понятны протоколы, права доступа, процессы, типовые уязвимости и принципы защиты, специализированные инструменты становятся намного понятнее. - Вторая ошибка — чрезмерная концентрация на теории. Информационная безопасность хорошо осваивается через практику. После изучения каждой крупной темы полезно искать задачу, которую можно решить самостоятельно.
- Третья проблема — попытка изучать всё одновременно. ИБ огромна, поэтому лучше выбрать направление после получения общей базы и постепенно углубляться именно в него.
- Наконец, не стоит собирать портфолио из простых учебных скриншотов. Гораздо полезнее показать законченный проект: что было исследовано, какая проблема обнаружена, какие действия выполнены и что получилось в результате.
Как собрать первое портфолио
Для начинающего специалиста портфолио не обязано состоять из коммерческих проектов. Его можно сформировать на основе учебных и собственных практических работ.
Например, можно подготовить несколько проектов:

- аудит безопасности небольшой тестовой инфраструктуры;
- анализ сетевого трафика;
- исследование уязвимого веб-приложения;
- настройка базовых средств защиты;
- автоматизация рутинной задачи с помощью Python;
- демонстрационный проект по безопасному CI/CD.
Важно не просто показать конечный результат. Хороший проект рассказывает о ходе работы: какая была задача, какие инструменты использовались, что удалось обнаружить и как можно было бы устранить найденную проблему. Такой подход помогает работодателю оценить не только знание терминов, но и способность специалиста решать практические задачи.
Кому подойдёт профессия специалиста по информационной безопасности
ИБ может подойти человеку, которому интересно разбираться в том, как устроены компьютерные системы и почему они работают именно так. Полезными качествами будут внимательность, аналитическое мышление и готовность постоянно учиться. Технологии, инструменты и методы атак меняются, поэтому окончить обучение и перестать развиваться в этой профессии практически невозможно.
При этом необязательно быть сильным программистом. В информационной безопасности есть направления с разным соотношением программирования, анализа, администрирования и работы с документацией.
Тем, кому интереснее искать уязвимости и моделировать действия атакующего, может подойти пентест. Тем, кто хочет заниматься безопасностью разработки и инфраструктуры, — DevSecOps. А людям, которым интересны расследования и анализ событий, стоит обратить внимание на мониторинг, реагирование и форензику.
С чего начать путь в информационной безопасности
Если профессия заинтересовала, не обязательно сразу покупать большое количество курсов и инструментов. Сначала стоит проверить интерес к самой работе.
Можно начать с базовых сетевых технологий и Linux, затем изучить основы информационной безопасности и попробовать выполнить несколько практических задач. После этого станет понятнее, что нравится больше: поиск уязвимостей, защита инфраструктуры, анализ инцидентов или автоматизация.

Если самостоятельного обучения недостаточно, структурированная программа может помочь собрать знания в последовательную систему. При выборе обучения стоит смотреть не только на список тем, но и на количество практики, реальные проекты, обратную связь от экспертов и возможность сформировать портфолио. В случае программы «Специалист по информационной безопасности» от Нетологии заявлены практические проекты, более 70 заданий, специализация в DevSecOps или Penetration Testing, а также работа с современными инструментами ИБ и ИИ.
Главное — не воспринимать обучение как конечную точку. Для работодателя важнее способность применять знания на практике, объяснять свои решения и продолжать развиваться.
Что важно знать перед выбором профессии
Специалист по информационной безопасности — это не одна универсальная должность и не набор нескольких программ. Это широкая область, в которой можно постепенно найти собственную специализацию.
На старте особенно важно получить фундамент: сети, операционные системы, основы защиты информации, программирование и понимание угроз. Затем имеет смысл выбрать направление и наращивать практический опыт.

Если человек готов регулярно разбираться в новых технологиях, анализировать сложные ситуации и учиться на практике, профессия может стать хорошим вариантом для развития в IT. Начинать при этом лучше не с вопроса «какой инструмент выучить первым», а с более важного: какие задачи информационной безопасности мне действительно интересно решать.
P.S.
Белый хакер
Сегодняшний мир виртуальных возможностей можно сравнить с огромным океаном, в котором каждый день создаются миллионы новых данных и информации. Однако, вместе с возросшим объемом информации возрастает и угроза кибератак. Именно поэтому специалисты по кибербезопасности стали столь востребованы в настоящее время.
Читайте так же: Как стать специалистом по кибербезопасности: секреты «Белого» хакера